Domain tpö.de kaufen?
Wir ziehen mit dem Projekt
tpö.de um.
Sind Sie am Kauf der Domain
tpö.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain tpö.de kaufen?
Warum verweigern Dateien den Zugriff auf Rootkit- und Virenprüfung?
Dateien können den Zugriff auf Rootkit- und Virenprüfung aus verschiedenen Gründen verweigern. Ein möglicher Grund ist, dass die Datei von einem Rootkit oder Virus manipuliert wurde, um seine Entdeckung zu verhindern. Ein weiterer Grund könnte sein, dass die Datei durch eine Verschlüsselung oder andere Sicherheitsmechanismen geschützt ist, die den Zugriff auf sie erschweren oder verhindern. In einigen Fällen kann es auch sein, dass die Datei von einem legitimen Programm oder Systemprozess verwendet wird und daher nicht von der Prüfung erfasst werden kann. **
Wie entfernt man ein Rootkit?
Die Entfernung eines Rootkits kann schwierig sein, da es sich tief im System versteckt und oft schwer zu erkennen ist. Es wird empfohlen, spezielle Anti-Malware-Tools zu verwenden, die auf die Erkennung und Entfernung von Rootkits spezialisiert sind. Es ist auch wichtig, das Betriebssystem und alle verwendeten Programme auf dem neuesten Stand zu halten, um Sicherheitslücken zu schließen, die von Rootkits ausgenutzt werden könnten. **

Ähnliche Suchbegriffe für Rootkit
Top-Angebote
Produkte zum Begriff Rootkit:


-
Sind das Viren Rootkit-Dateien?
Es ist nicht möglich, diese Frage ohne weitere Informationen zu beantworten. Rootkits sind eine Art von Schadsoftware, die sich tief im System verstecken und Administratorrechte erlangen, um unbemerkt zu agieren. Es ist jedoch wichtig zu beachten, dass nicht alle Viren Rootkit-Dateien sind und nicht alle Rootkits Viren sind. Es hängt von der spezifischen Datei und ihrem Verhalten ab, um festzustellen, ob es sich um ein Virus oder ein Rootkit handelt. **
-
Was ist der Unterschied zwischen einer Backdoor und einem Rootkit?
Eine Backdoor ist eine Schwachstelle in einem Computersystem, die es einem Angreifer ermöglicht, unbefugten Zugriff zu erhalten. Ein Rootkit hingegen ist eine Art von Malware, die es einem Angreifer ermöglicht, Administratorrechte auf einem infizierten System zu erlangen und diese zu verbergen. Während eine Backdoor eine spezifische Schwachstelle ausnutzt, um Zugriff zu erhalten, ist ein Rootkit eine Art von Malware, die es einem Angreifer ermöglicht, das System zu kontrollieren und zu manipulieren. **
-
Kann ein Virus, Trojaner, Keylogger, Bug, Rootkit oder sonst irgendetwas eine Neuinstallation überleben?
Ja, es ist möglich, dass ein Virus, Trojaner, Keylogger, Bug, Rootkit oder eine andere Art von Malware eine Neuinstallation überlebt. Dies kann geschehen, wenn die Malware in der Firmware des Geräts eingebettet ist oder sich in einem anderen Bereich des Systems versteckt, der bei einer Neuinstallation nicht berührt wird. Um sicherzustellen, dass das System vollständig gereinigt ist, ist es ratsam, eine umfassende Sicherheitsüberprüfung durchzuführen und gegebenenfalls spezialisierte Tools oder professionelle Hilfe in Anspruch zu nehmen. **
-
Wie beeinflusst die Verlinkung zwischen Websites die Suche und den Zugriff auf Informationen im Internet?
Die Verlinkung zwischen Websites ermöglicht es Nutzern, schnell und einfach von einer Seite zur anderen zu navigieren, um relevante Informationen zu finden. Suchmaschinen nutzen Verlinkungen als Indikator für die Relevanz und Qualität einer Website, was sich auf deren Ranking in den Suchergebnissen auswirkt. Durch Verlinkungen können Nutzer tiefer in ein Thema eintauchen und verschiedene Perspektiven oder Quellen zu einem bestimmten Thema entdecken. **
Wie können Nutzer eine sichere Suchmaschine finden, um bedenkenlos im Internet zu surfen?
Nutzer sollten nach Suchmaschinen mit einer sicheren HTTPS-Verbindung suchen. Sie sollten auch auf Datenschutzrichtlinien und Nutzerbewertungen achten. Eine gute Option ist beispielsweise DuckDuckGo, die keine persönlichen Daten sammelt. **
Wie können Nutzer ihre persönlichen Daten und Informationen vor unbefugtem Zugriff und Diebstahl im Internet schützen?
1. Verwenden Sie starke Passwörter und ändern Sie diese regelmäßig. 2. Aktivieren Sie die Zwei-Faktor-Authentifizierung für zusätzliche Sicherheit. 3. Seien Sie vorsichtig bei der Weitergabe persönlicher Daten und nutzen Sie sichere Verbindungen (https). **
Top-Angebote
Produkte zum Begriff Rootkit:
-
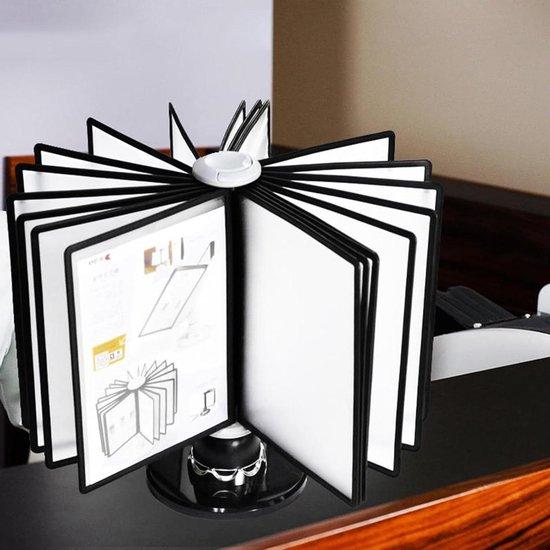
Dokumentenhalter - Blättervorrichtung - Schneller Zugriff auf Informationen - Verstellbar und drehbar - Für 20 Seiten - TransparentDokumentenhalter - Blättervorrichtung - Schneller Zugriff auf Informationen - Verstellbar und drehbar - Für 20 Seiten - Transparent407,44 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Dokumentenhalter für den Schreibtisch - Flip-Display - Schneller Zugriff auf Informationen - 20 doppelseitige Paneele - Format A4 - SchwarzDokumentenhalter für den Schreibtisch - Flip-Display - Schneller Zugriff auf Informationen - 20 doppelseitige Paneele - Format A4 - Schwarz387,31 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Warum verweigern Dateien den Zugriff auf Rootkit- und Virenprüfung?
Dateien können den Zugriff auf Rootkit- und Virenprüfung aus verschiedenen Gründen verweigern. Ein möglicher Grund ist, dass die Datei von einem Rootkit oder Virus manipuliert wurde, um seine Entdeckung zu verhindern. Ein weiterer Grund könnte sein, dass die Datei durch eine Verschlüsselung oder andere Sicherheitsmechanismen geschützt ist, die den Zugriff auf sie erschweren oder verhindern. In einigen Fällen kann es auch sein, dass die Datei von einem legitimen Programm oder Systemprozess verwendet wird und daher nicht von der Prüfung erfasst werden kann. **
-
Wie entfernt man ein Rootkit?
Die Entfernung eines Rootkits kann schwierig sein, da es sich tief im System versteckt und oft schwer zu erkennen ist. Es wird empfohlen, spezielle Anti-Malware-Tools zu verwenden, die auf die Erkennung und Entfernung von Rootkits spezialisiert sind. Es ist auch wichtig, das Betriebssystem und alle verwendeten Programme auf dem neuesten Stand zu halten, um Sicherheitslücken zu schließen, die von Rootkits ausgenutzt werden könnten. **
-
Sind das Viren Rootkit-Dateien?
Es ist nicht möglich, diese Frage ohne weitere Informationen zu beantworten. Rootkits sind eine Art von Schadsoftware, die sich tief im System verstecken und Administratorrechte erlangen, um unbemerkt zu agieren. Es ist jedoch wichtig zu beachten, dass nicht alle Viren Rootkit-Dateien sind und nicht alle Rootkits Viren sind. Es hängt von der spezifischen Datei und ihrem Verhalten ab, um festzustellen, ob es sich um ein Virus oder ein Rootkit handelt. **
-
Was ist der Unterschied zwischen einer Backdoor und einem Rootkit?
Eine Backdoor ist eine Schwachstelle in einem Computersystem, die es einem Angreifer ermöglicht, unbefugten Zugriff zu erhalten. Ein Rootkit hingegen ist eine Art von Malware, die es einem Angreifer ermöglicht, Administratorrechte auf einem infizierten System zu erlangen und diese zu verbergen. Während eine Backdoor eine spezifische Schwachstelle ausnutzt, um Zugriff zu erhalten, ist ein Rootkit eine Art von Malware, die es einem Angreifer ermöglicht, das System zu kontrollieren und zu manipulieren. **
Ähnliche Suchbegriffe für Rootkit
-
Kann ein Virus, Trojaner, Keylogger, Bug, Rootkit oder sonst irgendetwas eine Neuinstallation überleben?
Ja, es ist möglich, dass ein Virus, Trojaner, Keylogger, Bug, Rootkit oder eine andere Art von Malware eine Neuinstallation überlebt. Dies kann geschehen, wenn die Malware in der Firmware des Geräts eingebettet ist oder sich in einem anderen Bereich des Systems versteckt, der bei einer Neuinstallation nicht berührt wird. Um sicherzustellen, dass das System vollständig gereinigt ist, ist es ratsam, eine umfassende Sicherheitsüberprüfung durchzuführen und gegebenenfalls spezialisierte Tools oder professionelle Hilfe in Anspruch zu nehmen. **
-
Wie beeinflusst die Verlinkung zwischen Websites die Suche und den Zugriff auf Informationen im Internet?
Die Verlinkung zwischen Websites ermöglicht es Nutzern, schnell und einfach von einer Seite zur anderen zu navigieren, um relevante Informationen zu finden. Suchmaschinen nutzen Verlinkungen als Indikator für die Relevanz und Qualität einer Website, was sich auf deren Ranking in den Suchergebnissen auswirkt. Durch Verlinkungen können Nutzer tiefer in ein Thema eintauchen und verschiedene Perspektiven oder Quellen zu einem bestimmten Thema entdecken. **
-
Wie können Nutzer eine sichere Suchmaschine finden, um bedenkenlos im Internet zu surfen?
Nutzer sollten nach Suchmaschinen mit einer sicheren HTTPS-Verbindung suchen. Sie sollten auch auf Datenschutzrichtlinien und Nutzerbewertungen achten. Eine gute Option ist beispielsweise DuckDuckGo, die keine persönlichen Daten sammelt. **
-
Wie können Nutzer ihre persönlichen Daten und Informationen vor unbefugtem Zugriff und Diebstahl im Internet schützen?
1. Verwenden Sie starke Passwörter und ändern Sie diese regelmäßig. 2. Aktivieren Sie die Zwei-Faktor-Authentifizierung für zusätzliche Sicherheit. 3. Seien Sie vorsichtig bei der Weitergabe persönlicher Daten und nutzen Sie sichere Verbindungen (https). **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.